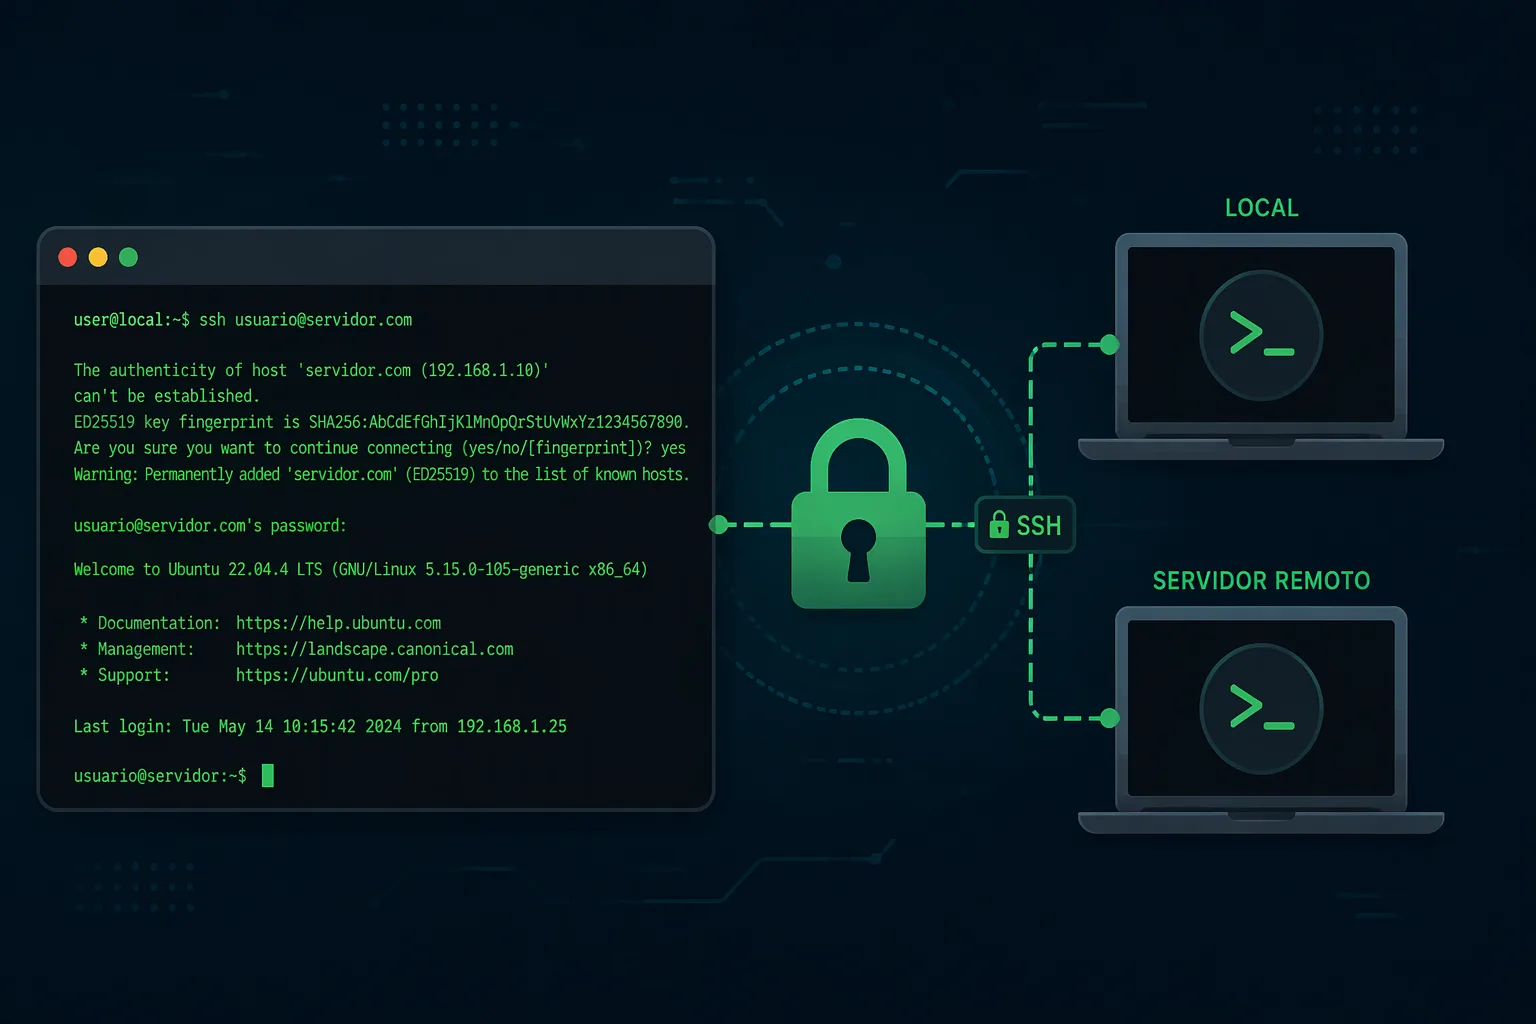
Precisa administrar um servidor à distância com segurança? O SSH (Secure Shell) é a ferramenta padrão: ele abre um terminal remoto com todo o tráfego criptografado. O vídeo com a explicação e a prática está logo abaixo.
O que é o SSH
SSH é um protocolo de rede que permite acessar o terminal de outro computador pela rede — geralmente um servidor Linux — com criptografia de ponta a ponta. Diferente do antigo Telnet, nada trafega em texto puro: nem os comandos, nem as respostas, nem a senha de login.
Como funciona a conexão
- O cliente inicia a conexão com o servidor, normalmente na porta 22;
- Na primeira vez, o servidor apresenta sua fingerprint (impressão digital da chave) para você confirmar a identidade;
- Depois da confirmação, a chave fica gravada no arquivo de known hosts e as próximas conexões são verificadas automaticamente;
- Feita a autenticação — por senha ou, melhor, por par de chaves — você tem um terminal completo do servidor.
Primeiros comandos depois de conectar
lsecdpara navegar pelas pastas;topouhtoppara ver o uso de processador e memória;df -hpara conferir o espaço em disco;sudo systemctl status <serviço>para checar serviços.
Boas práticas de segurança
Em servidores expostos à internet, desative o login por senha e use apenas chave SSH, troque a porta padrão, mantenha o sistema atualizado e considere ferramentas como fail2ban para bloquear tentativas de invasão. Nunca compartilhe sua chave privada.
Mais que terminal
O SSH também faz túneis (redirecionar portas locais para o servidor e vice-versa) e transferência de arquivos via SCP/SFTP — a base de ferramentas como o FileZilla em modo seguro. Dominar o SSH é o primeiro passo para administrar qualquer servidor Linux.
Perguntas frequentes
SSH e Telnet fazem a mesma coisa?
Fazem a mesma função básica — terminal remoto — mas o Telnet trafega tudo em texto puro, inclusive senha. O SSH criptografa toda a sessão e é o padrão obrigatório hoje.
Qual a porta padrão do SSH?
A porta 22. Em servidores expostos à internet é comum mudar para outra porta e desativar o login por senha, usando apenas chaves, para reduzir ataques de força bruta.
O que é a fingerprint que aparece na primeira conexão?
É a impressão digital da chave do servidor. Ela serve para você confirmar que está falando com o servidor certo. Nas próximas conexões o cliente compara automaticamente e avisa se mudar.
Posso transferir arquivos por SSH?
Sim: o protocolo suporta SCP e SFTP para copiar arquivos com a mesma criptografia. Programas como o FileZilla usam SFTP para enviar e baixar arquivos do servidor.
Gostou do conteúdo? Inscreva-se no canal Wagner Danielli no YouTube para acompanhar os próximos vídeos de eletrônica, informática e manutenção, e visite o wagnerdanielli.com.br para mais guias completos como este.